El fenómeno tiene nombre: Shadow AI el uso de herramientas de inteligencia artificial fuera de los sistemas y procesos aprobados por la organización.
Un estudio publicado por IEEE lo describe como un riesgo que «amplía sin restricciones la superficie de ataque y crea riesgos sistémicos incontrolados».
Incluso cuando estos modelos operan dentro de los límites de gobernanza, pueden filtrar datos sensibles y dejar vacíos de cumplimiento que nadie detecta hasta que es demasiado tarde.
Pero el problema real no es «quién usa IA». El problema es en nombre de quién actúa esa IA.
Agentes IA no autorizados: el agujero de seguridad que el 89% de las empresas ignoran (y cómo cerrarlo en 2026)
Para muchas empresas, la vulnerabilidad de seguridad más peligrosa de 2026 no está en un servidor mal configurado ni en un firewall obsoleto.
Está escondida en las herramientas de «productividad» que sus empleados usan a diario.
Gartner ha situado la supervisión de agentes de IA como la tendencia número uno en ciberseguridad para 2026.
Su advertencia central es clara: las plataformas no-code y low-code están generando una marea de agentes de IA no aprobados y no supervisados, creando una nueva superficie de ataque que queda completamente fuera del radar de los equipos de seguridad tradicionales.
Esto no es una predicción futura. Es un problema presente.
Los datos lo confirman:
El 57% de los empleados utiliza cuentas personales de IA generativa para trabajo, y el 33% admite haber introducido información sensible en herramientas no autorizadas (Gartner).
El 71% de los empleados reporta usar herramientas de IA que su empleador no ha aprobado (NCSC, Reino Unido).
El 76% de las organizaciones reconoce un crecimiento en identidades no humanas —cuentas de servicio, API keys, bots—, pero solo el 36% las monitoriza realmente (Astrix Security).
El 31% de los incidentes de identidad tuvo como vector de acceso inicial una identidad no humana comprometida o sobre-privilegiada, casi el doble que el phishing (17%).
Según datos presentados en RSA Conference, muchas organizaciones tienen hasta 45 identidades no humanas por empleado claves API, cuentas de servicio, agentes de IA.
Estas identidades no tienen proceso de incorporación, no se les hace offboarding cuando el empleado que las creó se marcha, y conservan los permisos que se les asignaron el primer día.
Siguen operando en el ecosistema SaaS de la empresa, silenciosamente, indefinidamente.
Este artículo no discute si tu empresa debería usar IA. Esa discusión ya terminó. La pregunta que importa es otra:
¿Sabes cuántos agentes de IA no autorizados están operando dentro de tu organización ahora mismo? ¿A qué datos acceden? ¿En nombre de quién?
El dato que debería quitarte el sueño
El 67% de los profesionales que usan IA en el trabajo lo hacen a través de cuentas personales no autorizadas por sus equipos de TI. Es un aumento de cuatro veces respecto al año anterior.
Y no hablamos de consultas inocentes: el 28% de las violaciones de políticas de pérdida de datos implican a empleados pegando código fuente en herramientas de IA .
En tres de cada diez empresas, alguien ha subido investigación propietaria o documentación técnica a un chatbot que nadie controla.
Traducción: los agentes de IA ya están trabajando dentro de tus aplicaciones, y la mayoría de ellos nunca pasó por una revisión de seguridad.
Qué es exactamente un “agente IA fantasma”
No hablamos de ChatGPT abierto en una pestaña del navegador. Hablamos de algo mucho más peligroso: automatizaciones que acceden a tus datos, ejecutan acciones y persisten en el tiempo, sin que nadie las haya aprobado.
Gartner los identifica como la tendencia número uno en ciberseguridad para 2026 . Existen en tres formas principales:
Copilots incrustados en aplicaciones que ya usas. Microsoft Copilot, Salesforce Agentforce, Gemini en Workspace.
Heredan los permisos de quien los usa. Un problema de permisos que nadie notó se convierte en una exposición de datos en el momento en que el asistente se activa .
Agentes externos conectados vía MCP y OAuth.
Es la puerta de entrada de más rápido crecimiento y la menos gobernada.
Un “tool grant” es una llave permanente a una aplicación, emitida una vez, rara vez revisada y casi siempre más amplia de lo que la tarea requería .
Identidades no humanas que los agentes utilizan.
Cuentas de servicio, usuarios de integración, tokens de larga duración.
No tienen manager, no se les hace offboarding y rara vez se les reasigna alcance.
El problema técnico: el 89% de las empresas no ve lo que tiene
Los datos son demoledores:
El 95% de las organizaciones cree tener visibilidad adecuada sobre sus identidades de IA y máquina.
Solo el 36% las monitoriza realmente .
El 91% usa herramientas o agentes de IA que pueden acceder a sistemas internos, aplicaciones o datos.
Solo el 56% tiene gobernanza formal para esos accesos .
El 76% de las organizaciones reporta crecimiento en identidades no humanas (service accounts, API keys, bots).
El 74% ya usa agentes de IA que requieren credenciales .
El 92% no rota credenciales de máquina en ciclos de 90 días, por miedo a romper servicios.
El 15% ni siquiera sabe su frecuencia de rotación .
Según SANS Institute, “los agentes de IA se comportan más como un insider sobre-privilegiado, pero operando a velocidad de máquina”.
Y el problema no es solo teórico. Entre las organizaciones que sufrieron incidentes de identidad, el 31% identificó identidades no humanas comprometidas o sobre privilegiadas como su vector de acceso inicial más común, casi el doble que el phishing (17%)
La solución en dos capas
El error más común al abordar este problema es buscar una bala de plata. No existe.
Necesitas visibilidad dentro de tus aplicaciones SaaS y protección de las conexiones que esos agentes utilizan.
Capa 1: Visibilidad y gobernanza de agentes (Reco)
Reco aborda el problema desde la raíz: no puedes gobernar lo que no puedes ver.
Su plataforma descubre cada agente, copilot, workflow de IA, cuenta de servicio e identidad no humana en tu entorno. No solo los que TI aprobó todos.
Lo que obtienes:
Descubrimiento e inventario en vivo. Cada agente con su propietario, aplicaciones conectadas, alcance de permisos y actividad reciente.
Incluye los agentes huérfanos: aquellos cuyos creadores ya dejaron la empresa, cuyas credenciales nunca se revocaron y cuyo acceso sigue activo .
Mapeo de identidad y propiedad. Identifica quién desplegó cada agente, qué identidades usa y quién es responsable de su comportamiento.
Análisis de permisos y alcance. Mapea cada concesión OAuth, asignación de rol, API key y permiso delegado. Señala accesos excesivos, tokens obsoletos y conexiones no aprobadas.
Monitoreo de comportamiento. Establece una línea base para cada agente: qué APIs llama, qué datos accede, cuándo opera, cuánto mueve.
Las desviaciones se marcan: movimiento anómalo de datos, actividad fuera de horario, nuevas conexiones externas, comportamiento inconsistente con el rol del agente.
Detección de combinaciones tóxicas. Este es el diferenciador clave. Reco traza lo que cada agente puede alcanzar a través de aplicaciones, APIs, almacenes de datos y workflows.
Conexiones individuales pueden parecer aceptables en aislamiento. Juntas, crean una ruta no autorizada a datos sensibles.
La plataforma se conecta a más de 230 agentes y aplicaciones, con un catálogo que crece semanalmente gracias a su motor no-code “App Factory”, capaz de añadir soporte para nuevas herramientas en días, no en trimestres.
Capa 2: Protección de las conexiones (NordVPN Business)
La visibilidad sin protección es solo un diagnóstico. Necesitas cerrar las puertas mientras trabajas en los controles.
NordVPN Business cifra todo el tráfico de internet de tus empleados, protegiéndolo en redes no confiables.
Usa cifrado AES-256, el mismo estándar del gobierno, y opera servidores en modo RAM-only (sin escritura en disco) .
Cobertura global masiva. Más de 6.300 servidores en 111 países, incluyendo servidores en Madrid y Barcelona para baja latencia en España.
Velocidad con NordLynx. En pruebas reales con conexión de 500 Mbps, NordVPN mostró solo ~9% de caída de velocidad (487 Mbps sin VPN → 441 Mbps con VPN).
El protocolo NordLynx (basado en WireGuard) es significativamente más eficiente que OpenVPN.
Threat Protection integrada. Bloquea malware, trackers y anuncios maliciosos a nivel de red antes de que lleguen al dispositivo.
Kill switch automático. Si la conexión VPN cae, corta inmediatamente el internet hasta que se restablezca. Sin ventanas de exposición.
Hasta 10 dispositivos por cuenta. Un plan mensual (~13 $) cubre laptops y móviles de un equipo pequeño de 5-8 personas.
Política no-logs auditada por Deloitte. NordVPN ha sido auditada independientemente, con política estricta de no registro de actividad .
Soporte 24/7. Relevante cuando un empleado tiene un problema de conexión a las 2 AM antes de una presentación.
Comparativa práctica: qué resuelve cada herramienta
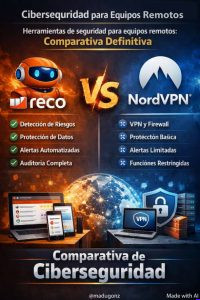
| Capa de seguridad | Reco | NordVPN Business |
| Descubrimiento de agentes IA | ✅ (230+ integraciones) | ❌ |
| Identidades no humanas | ✅ | ❌ |
| Shadow IT / SaaS no autorizado | ✅ | ❌ |
| Análisis de permisos OAuth | ✅ | ❌ |
| Detección de combinaciones tóxicas | ✅ | ❌ |
| Cifrado de tráfico en tránsito | ❌ | ✅ (AES-256) |
| Bloqueo de malware en red | ❌ | ✅ (Threat Protection) |
| Protección en WiFi público | ❌ | ✅ |
| Kill switch | ❌ | ✅ |
| Servidores RAM-only | N/A | ✅ |
| Precio público | Desde 18.000 $/año | Desde ~13 $/mes (10 dispositivos) |
| Modelo de compra | Demo + cotización | Autoservicio |
| Prueba gratuita | ❌ | ✅ (30 días garantía devolución) |
Recomendación honesta por tamaño de empresa
Pymes (menos de 15 empleados)
Empieza por NordVPN Business. Es la victoria rápida: protege las conexiones de tu equipo en redes no confiables, cualquiera puede usarlo sin formación técnica, y el coste es de unos 150-200 $/año.
La visibilidad de agentes IA puede esperar. Con un equipo pequeño, es probable que sepas quién está usando qué — o al menos, que el riesgo sea manejable temporalmente.
Medianas empresas (15-100 empleados)
Aquí la ecuación cambia. Con 15+ empleados, la proliferación de agentes IA y Shadow IT se vuelve inevitable. NordVPN sigue siendo necesario, pero ya no es suficiente.
Considera evaluar Reco cuando:
Operas más de 50 aplicaciones SaaS
Tienes agentes de IA en producción o evaluación
Necesitas cumplimiento (SOC 2, ISO 27001, GDPR)
Tu equipo de seguridad puede gestionar un ciclo de venta B2B
Reco no tiene prueba gratuita ni autoservicio. Todo pasa por demo y cotización personalizada. Esto alarga el ciclo, pero es estándar en seguridad empresarial.
Grandes empresas (100+ empleados)
Reco es prioritario. Con cientos de aplicaciones SaaS y decenas de agentes IA operando, la falta de visibilidad es un riesgo existencial. El precio de entrada (18.000 integraciones, 90.000 integraciones, 90.000/año para integraciones ilimitadas) es una fracción del coste de un solo incidente de datos.
NordVPN Business sigue siendo relevante para dispositivos remotos, pero probablemente necesites NordLayer (el producto empresarial de Nord Security) con gestión centralizada, SSO y control de acceso basado en roles.
Conclusión: la ventana se está cerrando
Gartner identifica el oversight de agentes IA como una de sus Top Trends en Ciberseguridad para 2026.
El EU AI Act entra en plena aplicabilidad en agosto de 2026, lo que convierte el inventario y gobernanza de IA en un requisito de cumplimiento, no en una buena práctica opcional .
La pregunta ya no es “¿deberíamos hacer algo?” Sino “¿cuánto tiempo tenemos antes de que un agente IA no autorizado exponga datos que no podemos recuperar?”
La respuesta honesta: no lo sabes. Y eso es exactamente el problema.
¿Listo para recuperar el control?
🔒 Probar NordVPN Business — Garantía de devolución de 30 días
🛡️ Solicitar demo de Reco — Descubre los agentes que no sabes que tienes
Divulgación de afiliación: Este artículo contiene enlaces de afiliado. Si contratas a través de ellos, podemos recibir una comisión sin coste adicional para ti.
Manu Duque
AI Visibility Specialist
ai-visibility.es